При установке F36 мне было предложено (на выбор) отказаться от root'a, то есть заблокировать его. А права передать пользователю. Я так и сделал. И потом как-то неудобно стало работать с консолью. Обычно я вставлял простую команду su. Но в этот раз команда не проходит:
[console]su
Пароль:
su: Сбой при проверке подлинности[/console]
Пробовал sudo:
[console] sudo
usage: sudo -h | -K | -k | -V
usage: sudo -v [-ABknS] [-g group] [-h host] [-p prompt] [-u user]
usage: sudo -l [-ABknS] [-g group] [-h host] [-p prompt] [-U user] [-u user] [command]
usage: sudo [-ABbEHknPS] [-r role] [-t type] [-C num] [-D directory] [-g group] [-h host] [-p prompt] [-R directory]
[-T timeout] [-u user] [VAR=value] [-i|-s] [<command>]
usage: sudo -e [-ABknS] [-r role] [-t type] [-C num] [-D directory] [-g group] [-h host] [-p prompt] [-R directory] [-T
timeout] [-u user] file ...[/console]
Тоже как-то...не очень.
ЧЯДНТ?
Как временная мера - поступаю следующим образом. Нужно мне, к примеру, попасть в mc, набираю в консоли:
[console]sudo mc
[sudo] пароль для oleg: [/console]
Ну и после ввода пароля попадаю в mc от суперпользователя. Можно править программные файлы. Потому как править всякие скрипты у меня получается только в mc.
Но на сём мытарства мои не заканчиваются. Почти на любое действие в ОСе система требует подтверждение полномочий. Как бы избавиться от подобной процедуры? MCC, как я понял, здесь нет.
LinuxForum.Fans
заблокированный root
Автор: o1hk
20 сообщений
916 просмотров
root блолкируется из соображений безопасности.
а так всё правильно делаете, используйте su и sudo.
можете ещё попробовать ssh.
o1hk, а так не работает?
[console]sudo su[/console]
Пароль вводишь своего пользователя.
o1hk, а так не работает?
[console]sudo su[/console]
Пароль вводишь своего пользователя.
В принципе, su должно действовать само по себе.
su - это, по идее, super user, а do - делать, выполнить
Проверил у себя, на Fedora 35, но обновлённом. Тоже не работает.
Или надо разобраться с синтаксисом. Попробуйте
[console]su --help[/console]
А вот что пишут в сети
Может, и в Fedora сделали как в Ubuntu?
https://askubuntu.com/questions/825862/why-doesnt-the-su-command-work-in-ubuntu-but-does-in-other-linux-distros
Странно, на почту не приходят уведомления об ответах...
Может, не подписался. (глянул - подписан). Создалось впечатление, что обо мне забыли.
sudo su срабатывает:
[console][oleg@fedora ~]$ sudo su
[sudo] пароль для oleg:
[root@fedora oleg]# [/console]
su --help выдает длиннющую портянку:
Показать
[console]su --help
Использование:
su [options] [-] [<user> [<argument>...]]
Change the effective user ID and group ID to that of <user>.
A mere - implies -l. If <user> is not given, root is assumed.
Параметры:
-m, -p, --preserve-environment do not reset environment variables
-w, --whitelist-environment <list> don't reset specified variables
-g, --group <group> указать первичную группу
-G, --supp-group <group> specify a supplemental group
-, -l, --login make the shell a login shell
-c, --command <command> pass a single command to the shell with -c
--session-command <command> pass a single command to the shell with -c
and do not create a new session
-f, --fast pass -f to the shell (for csh or tcsh)
-s, --shell <shell> run <shell> if /etc/shells allows it
-P, --pty create a new pseudo-terminal
-h, --help display this help
-V, --version display version
Для более детальной информации смотрите su(1).[/console]
ssh мне тоже как-то не приглянулась:
[console]ssh
usage: ssh [-46AaCfGgKkMNnqsTtVvXxYy] [-B bind_interface]
[-b bind_address] [-c cipher_spec] [-D [bind_address:]port]
[-E log_file] [-e escape_char] [-F configfile] [-I pkcs11]
[-i identity_file] [-J [user@]host[:port]] [-L address]
[-l login_name] [-m mac_spec] [-O ctl_cmd] [-o option] [-p port]
[-Q query_option] [-R address] [-S ctl_path] [-W host:port]
[-w local_tun[:remote_tun]] destination [command [argument ...]][/console]
так что остаётся - sudo su
Подскажите ещё. Как настроить аутентификацию, чтобы за каждым разом пароль не вводить?
ssh мне тоже как-то не приглянулась:
ssh - это secure shell - безопасный telnet - удалённая консоль c зашифрованным соединением.
но можно подключаться по сети и к localhost.
https://freehost.com.ua/faq/wiki/chto-takoe-ssh/
Там ssh для Windows, но описание универсальное и вообще ssh изначально появился под Unix.
Может, не подписался. (глянул - подписан). Создалось впечатление, что обо мне забыли.
Адрес валидный. Если и в "Спаме" нет, тогда напишите о проблеме в личку для MozgFx.
ssh - это secure shell - безопасный telnet - удалённая консоль c зашифрованным соединением.
Всё равно, как-то не нравится. Особенно вот это:
Добавлено: 27.07.2022 09:09:30
alex_q_2000, как-то вот начали оповещать. Хотя, в Спам письма с форума не попали. Может, затмение какое на них нашло. Но, сейчас, всё в норме.
o1hk, а что не так? Тебе дали ссылку на материал на украинском сайте (причём это хостинг), вот они своё и рекламируют.
Посмотри аналогичный материал на нашем ресурсе: https://habr.com/ru/sandbox/166705/
Rizado, быть может, я не могу правильно сформулировать вопрос, согласен. Но вот мне, собственно, чего хотелось бы исделать. При работе в Федоре, надо постоянно вводить пароль. При загрузке обновлений, при настройке входа в систему, при настройке мыши, клавы и т.д. Будучи в другой ОСе, я решал всё очень просто, при помощи настройки аутентификации:
Показать
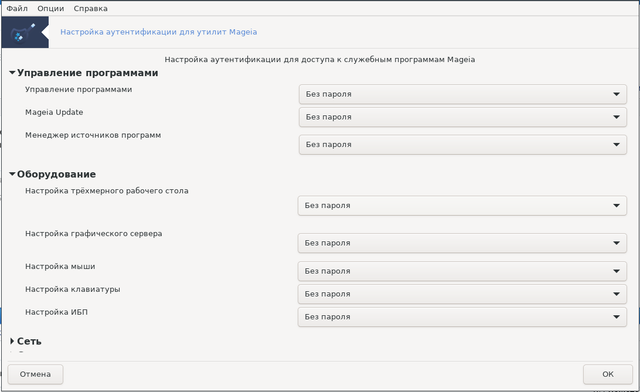
Как подобную процедуру провернуть в Федоре?
Как подобную процедуру провернуть в Федоре?
Я не работаю с этим дистрибутивом, не могу сказать.
Но менять источники программ без пароля - большая дыра в безопасности. Для дома делай что хочешь, но в привычку это не должно войти.
Как подобную процедуру провернуть в Федоре?
Чтобы не тыкать каждый раз sudo, а просто зайти в терминал под su и стоять на ушах под рутом, нужно просто ввести пароль пользователя root. Fedora под рукой нет, но если механизм такой же как в Ubuntu, то:
text
sudo su (Enter)
ввести пароль (Enter)
passwd root (Enter)
ввести такой же пароль как у пользователя чтобы не париться (Enter)
Для чистоты эксперимента можно перезагрузиться и выполнить в терминале привычное su.
Цитата из статьи https://losst.ru/komanda-su-v-linux:
text
Если вы получаете ошибку сбой при проверке подлинности su linux, то это может означать, что либо вы ввели пароль неверно, либо пароль для этого пользователя не задан. Такое можно встретить у пользователя root в Ubuntu и Linux Mint.
Всё равно, как-то не нравится. Особенно вот это:
https://i.ibb.co/5RxdsKD/image.png
так думаешь? всё равно изучай ssh, если хочешь/желаешь быть полноценным юниксоидом.
ValentinK, мне другое от юникса надо. см вот этот ответ: заблокированный root
ValentinK, мне другое от юникса надо. см вот этот ответ: заблокированный root
Видите ли, у Unix бзик на безопасности и это не может быть плохо.
Если вы на работе или в компьютерном классе/лаборатории и отошли от компьютера, вашей оплошностью труднее будет воспользоваться, так как компьютер блокируется практически сразу после ввода пароля.
Если вам это не нравится, пересаживайтесь на Windows, там всё предельно просто, но и есть больше эксплойтов и опасность заразиться вирусами.
ValentinK, куда мне пересаживаться, не вам не решать. Да, и в моём возрасте, ни работа, ни компьютерный класс/лаборатория мне не грозят. Пенсионер. Три компа в моём распоряжении. Экспериментировать можно - сутки напролёт. Вероятность оплошности ничтожна, потому как в доме, кроме жены, которую кроме ватсапа ничего в этой жизни не интересует в принципе, никого больше нет. Зато есть там и винда и федора, и магея. Один из ноутов думаю внучатому племяннику подарить. Шесть лет мужику. Пора его полноценным юниксоидом делать.
А в общем-то, я привык добиваться от железа того, чего надо мне. В противном случае, зачем оно нужно, железо это?
sudo su (Enter)
ввести пароль (Enter)
passwd root (Enter)
ввести такой же пароль как у пользователя чтобы не париться (Enter)
Не проходит. Пароль у пользователя короткий:
[console]sudo su
[sudo] пароль для oleg:
[root@fedora oleg]# passwd root
Изменение пароля пользователя root.
Новый пароль:
НЕУДАЧНЫЙ ПАРОЛЬ: Пароль должен содержать не менее 8 символов
Повторите ввод нового пароля:
Извините, но пароли не совпадают.
passwd: Ошибка при операциях с маркером проверки подлинности[/console]
Так что остаётся sudo su
ValentinK, куда мне пересаживаться, не вам не решать. Да, и в моём возрасте, ни работа, ни компьютерный класс/лаборатория мне не грозят. Пенсионер. Три компа в моём распоряжении. Экспериментировать можно - сутки напролёт. Вероятность оплошности ничтожна, потому как в доме, кроме жены, которую кроме ватсапа ничего в этой жизни не интересует в принципе, никого больше нет. Зато есть там и винда и федора, и магея. Один из ноутов думаю внучатому племяннику подарить. Шесть лет мужику. Пора его полноценным юниксоидом делать.
А в общем-то, я привык добиваться от железа того, чего надо мне. В противном случае, зачем оно нужно, железо это?
Я вас прекрасно понимаю, но вы наверное, не единственный такой.
Раз вы выбрали Linux и Unix, будьте готовы принять его идеологию.
Я не собираюсь вас учить, только советую, но раз вы решились на Linux и Unix, будьте готовы придерживаться принятых в сообществе конвенций.
Так что остаётся sudo su
Это потому, что Вы испугались ввести пароль второй раз и нажать Enter. Система аутентификации Linux так и работает: напишет вечно кучу душераздирающих предупреждений в надежде, что юзер побоится второй раз жать одно и то же. Как видно - на Вас это подействовало. А между тем линуксоид должен быть не из робкого десятка и жать до тех пор, пока не получит результат. Так что сделайте всё тоже самое повторно и на этот раз до конца. Иначе эта трясучка перед монитором у Вас никогда не закончится. Система должна Вас бояться, а не Вы систему. Вы же писатель, а на кнопки не любите нажимать. Как это вообще возможно?
p.s. Кроме этого у команды passwd есть ключ -f (т.е. force). Но не думаю, что он Вам пригодится. И так должно работать.
alex_q_2000, а вам вот, лишь бы укусить...
Вы же писатель, а на кнопки не любите нажимать. Как это вообще возможно?
Да вот возможно. Потому как уж лучше с вами переписываться, чем ОСу переустанавливать. Добьюсь я от неё (ОСы) чего мне надо. Счас, День варенья отгуляю. В нетрезвом состоянии предпочитаю к компам вообще не подходить. Чревато. *DRINK*
Добавлено: 31.07.2022 11:47:45
Ну вот, собственно, и всё:
[console][oleg@fedora ~]$ sudo su
[sudo] пароль для oleg:
[root@fedora oleg]# passwd root
Изменение пароля пользователя root.
Новый пароль:
НЕУДАЧНЫЙ ПАРОЛЬ: Пароль должен содержать не менее 8 символов
Повторите ввод нового пароля:
passwd: данные аутентификации успешно обновлены.
[root@fedora oleg]# [/console]
[console][oleg@fedora ~]$ su
Пароль:
[root@fedora oleg]#[/console]
Войдите или зарегистрируйтесь, чтобы ответить.
