Известный исследователь компьютерной безопасности Якоб Аппельбаум (Jacob Appelbaum), являющийся одним из лиц, получивших доступ а архиву документов, захваченных Эдвардом Сноуденом, обнародовал на конференции Chaos Communication Congress (31C3) несколько десятков новых секретных докладов Агентства Национальной Безопасности США.
Наибольший интерес представляет документ "Intro to the VPN Exploitation Process mentioning the protocols attacked - PPTP, IPSec, SSL, SSH", в котором утверждается о существовании методов, допускающих проведение атак на PPTP, IPSEC, SSL и SSH, в результате которых может быть осуществлена расшифровка трафика или получения параметров аутентификации. Никаких конкретных пояснений не приводится, только обобщённые заявления о возможности таких атак. Не исключено, что, несмотря на то, то в докладах говорится о расшифровке перехваченного трафика, проводимые АНБ атаки основаны на эксплуатации известных уязвимостей в конкретных реализациях протоколов, в результате которых происходит утечка ключей шифрования или паролей (например, в атаке на IPSec происходит взлом маршрутизатора, осуществляющего шифрование или производится целевая атака на какую-то реализацию VPN).
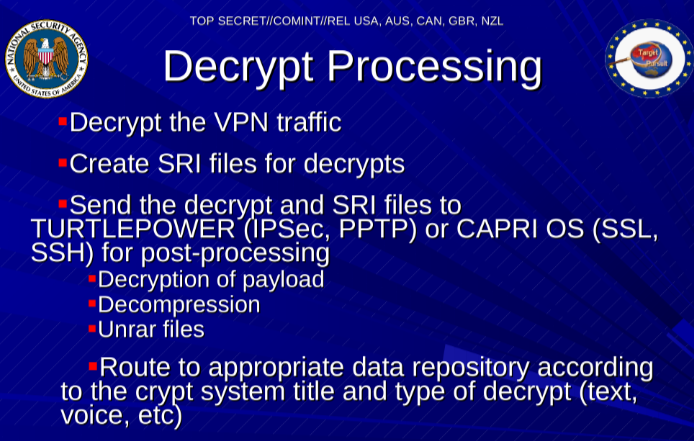
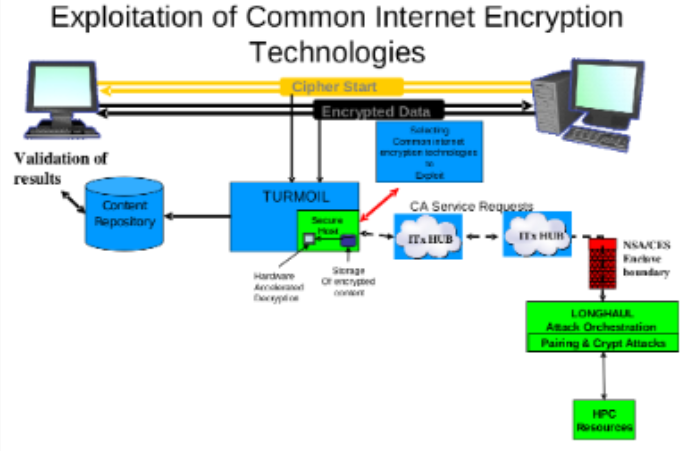
Серия докладов посвящена рассмотрению методов деанонимизации пользователей Tor, но данные методы рассматриваются как потенциальные, основаны на уже известных техниках, и пока не несут реальной угрозы. Из уже внедрённых в рамках программы PRISM методов рассказывается об организации сбора информации о звонках через Skype и получения доступа к шифрованным VoIP-коммуникациям. Также имеются документы, описывающие проведение экспериментов по организации успешного масштабного перехвата SSL/TLS-трафика.
LinuxForum.Fans
Утечка документов из АНБ свидетельствует о небезопасности SSH и т.д.
Автор: lone_wolf
10 сообщений
2313 просмотров
Прочитал "Уточка из документов"
Я думаю таких дыр и без этого много.
И некоторые специально игнорируются разрабами, да да.
ВНЕЗАПНО:
Все криптографические методы потенциально небезопасны.
К примеру рассмотрим разложение числа на простые сомножители. Мы этого не умеем. Но математики НЕ доказали, что это невозможно за обозримое время. Теоретически ничто не мешает существованию некого человека, который раскладывает числа на простые сомножители в голове. Также в подвалах КГБ может находится суперкомпьютер. Также…
Как страшно жить.
Все взломать можно, вопрос в цене
Если на серваке всегда последняя версия ssh и используются не скомпрометированные пока методы шифрования и соблюдены правила создания доступа, то даже для АНБ с суперкомпьютером ломануть будет проблематично (ежли закладок нет в ssh)
Все взломать можно, вопрос в цене
Если на серваке всегда последняя версия ssh и используются не скомпрометированные пока методы шифрования и соблюдены правила создания доступа, то даже для АНБ с суперкомпьютером ломануть будет проблематично (ежли закладок нет в ssh)
а сотку да вы знаете что анб скомпрометировало а что нет ?
Оп. камень преткновения. И что использовать тогда ?
а сотку да вы знаете что анб скомпрометировало а что нет ?
Оп. камень преткновения. И что использовать тогда ?
Нужно ждать компрометации, до этого можно спокойно использовать
Тем более если даже есть дыры, рядовым хакерам они неизвестны
Если информация дешевле цены взлома можно быть спокойным :)
если-бы КГБ и АНБ имели свои закладки в OpenSSH, они-бы разрешали их использовать. Но не разрешают(хомячкам, ИЧСХ сами-то юзают).а сотку да вы знаете что анб скомпрометировало а что нет ?
Оп. камень преткновения. И что использовать тогда ?
это ложь. Если это утверждение.Все взломать можно
У вас не хватает слова "теоретически" или "потенциально".
это ложь. Если это утверждение.
У вас не хватает слова "теоретически" или "потенциально".
Даже Ваше, столь категоричное утверждение, тоже далеко от истины. В качестве примера можно вспомнить о технологиях криптографических дайджестов (MD-5 или нашего ГОСТа). Попробуй, восстанови оригинальное сообщение по его дайджесту... Так же следует напомнить и о нашем шифровальном симметричном гостовском алгоритме. Алгоритму, главной особенностью которого является отсутствие самого алгоритма. Каждая гостовская криптосеть работает на своем "алгоритме" (файле узла замены). При должном хранении ключевых материалов - что ломать будешь? Ну и последнее - примитивное гаммирование текста ключом, длина которого равна длине самого текста. Это - вообще классика.
Отсюда - вполне можно утверждать, что есть семейства теоретически невзламываемых криптоалгоритмов. Вопрос только в их должной реализации, отсутствии программных закладок.
это ложь. Если это утверждение.
У вас не хватает слова "теоретически" или "потенциально".
Даже Ваше, столь категоричное утверждение, тоже далеко от истины.т.е. правда, что "взломать можно всё", да?
что это должно доказать?Попробуй, восстанови оригинальное сообщение по его дайджесту..
ГДЕ брать такой ключ?Ну и последнее - примитивное гаммирование текста ключом, длина которого равна длине самого текста. Это - вообще классика.
собственно о том я и говорил. А что вы хотели сказать-то?Отсюда - вполне можно утверждать, что есть семейства теоретически невзламываемых криптоалгоритмов. Вопрос только в их должной реализации, отсутствии программных закладок.
Войдите или зарегистрируйтесь, чтобы ответить.
