Добрый день. все прочитал и почти не понял куда писать. Прошил роутер TP-LINK 1043ND на dd-wrt(версия DD-WRT v 24sp2- (03/25/13) std). Дальше не могу догнать куда и как писать. Вроде пробовал как ту все написано но не получается. помогите пожалуйста.
Роутер айпи надо прописать 15.67.0.120
Шлюз 15.67.1.1
днс 15.67.0.3
прокси сервер 15.67.0.2 порт 8080
или другой прокси 15.67.1.69 порт 3128
и да кстати на прокси серверах стоит трафик инспектор, ну вдруг понадобится. При подключении к интернету ниче не запрашивает
Уважаемые master6681 и Kettler, стоит точно такая же задача, если можно скиньте бэкап или подробный мануал.
заранее благодарю! :)
master6681 написал:
Вообщем история долгая, но так как многие читать не любят то расскажу в кратце ))
Проблема описанная выше, искал людей которые могут настроить сначала на фрилансе. Нашел одного "программиста" настраивал он мне пять дней подряд вечером с 20 до 24 часов. Видно было что человек не профи так как он сам долго все делал, что то читал потом настраивал. В итоге куча потраченного времени и результат нулевой.
Потом нашел еще одного человека который тоже что то пробовал делать но потом честно сказал что не сможет настроить так как не знает.
Ну и Kettler отозвался помочь, все верно подмечено четыре вечера под пиво, тоесть где то 2 часа в день. И видно было что человек разбирается, так как все команды писались с "хакерским" мастерством. Я не шарю в этих настройках и что там он делал, но видно что человек очень хорошо в этом шарит.
В итоге все работает. Надеюсь на днях сделаем бекап чтобы кто то еще мог воспользоваться уже готовыми настройками, ну и Kettler говорил что напишет мануал.
Вообщем большое спасибо Kettler. Если кому нужен толковый специалист то однозначно обращайтесь к Kettler
Это работает, спасибо ).
Но не работает при такой настройке Google play. Я так понимаю необходимо несколько портов передавать - например --dport 80,81,82 ... Как это сделать?
Пример Linux777 - не осилил пока. )
немного сократил код существующий
iptables -t nat -I PREROUTING -s 192.168.1.0/24 -p tcp --dport 80 -j DNAT --to 10.7.90.12:8080
до
iptables -t nat -I PREROUTING -s 192.168.1.0/24 -p tcp -j DNAT --to 10.7.90.12:8080 - так же всё работает но без HTTPS , может ещё без чего-то (.
Прозрачные -- не могут требовать авторизации по определению.
Старую ветку оживили ))
Неправильно объяснено.
Прозрачный ничего не требует настраивать на клиенте, запросы клиента определяет сам прокси-сервер, настройка браузера не требуется, но авторизация бывает двух типов через специальный клиент*, либо web авторизация.
*Авторизация с клиентом/агентом встречается в оффтопике к примеру UserGate
не пробрасывается HTTPS - пробую зайти стелефона на гугл плей, на прокси сервер даже не идут запросы чего-либо (.
А вот например приложение Вконтакте для андроид - работает нормально.
Доброго!
Подскажите плиз, чет делаю вроде как написано, ан не идет все равно.
Итак:
сеть: 192.168.10.0/24
роутер и прошика: TP-LINK Firmware: DD-WRT v24-sp2 (12/24/13) std
после Run commands окно брузера висит минут 5 и ни на что не реагирует. Потом отвисает...и ничего не меняется!
Да, в роутер воткнуты два ЛАН-кабеля с одного хаба: один просто в порт, второй в WAN
не пробрасывается HTTPS - пробую зайти стелефона на гугл плей, на прокси сервер даже не идут запросы чего-либо (.
А вот например приложение Вконтакте для андроид - работает нормально.
Апну. Пробрасываю явно 80 порт - все работает. Заменяю его на 443 - не работает.
Как побороть https?
Здравствуйте.
Есть роутер (TP-link TL-WR740N). Есть анонимный прокси сервер.
Захотелось пустить трафик со Смарт-ТВ через этот прокси (в настройках ТВ настроек прокси нет).
Почитав эту тему.
Запустил на VirtualBox'е dd-wrt (и open-wrt? что лучше еще не понял), настроил два интерфейса:
Адаптер 1 NAT - WAN порт
Адаптер 2 Сетевой мост (на роутер, в то же сеть что и ПК) - LAN порт.
На ТВ выставил вручную шлюз и DNS Адаптерa 2.
В VirtualBox'е на основе постов 27, 28 и 34 создал следующее правило в комманд шел:
iptables -t nat -A PREROUTING -p tcp --dport 80 ! -d 10.0.2.15/24 -s 192.168.1.0/24
-j DNAT --to-destination 212.154.154.220:8080
где 10.0.2.15 wan интерфейс виртуального роутера, 192.168.1.0 - сеть как виртуального так и реального роутеров. Все Работает! Огромное спасибо!
Хочу перенести выше изложенное на реальную железку TP-link TL-WR740N
Но есть пару вопросов:
1. можно ли переделать выше указанное правило так, что бы через прокси шел трафик не всей подсети, а только с одного ip (или некоторого заданного диапазона адресов). Т.е: ПК что бы шел прямо, а ТВ через прокси.
2. какую прошивку лучше ставить на TP-link TL-WR740N - Open-wrt или dd-wrt ?
Добрый день.
Помогите....друзья :))
Схема и задача :
Схема:
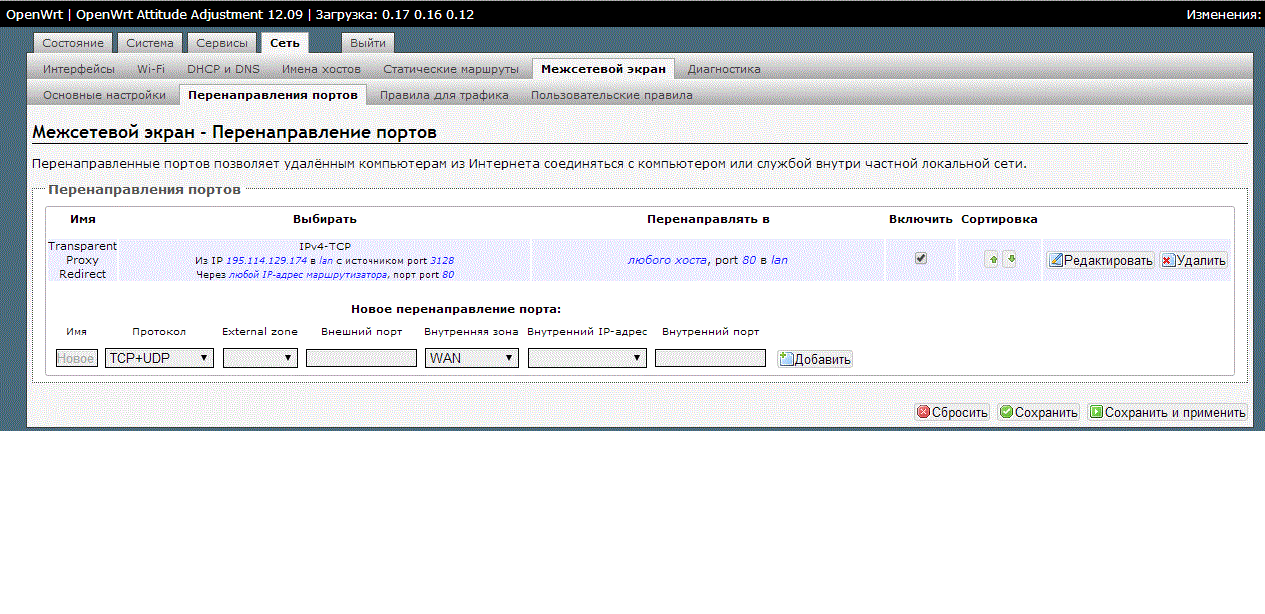
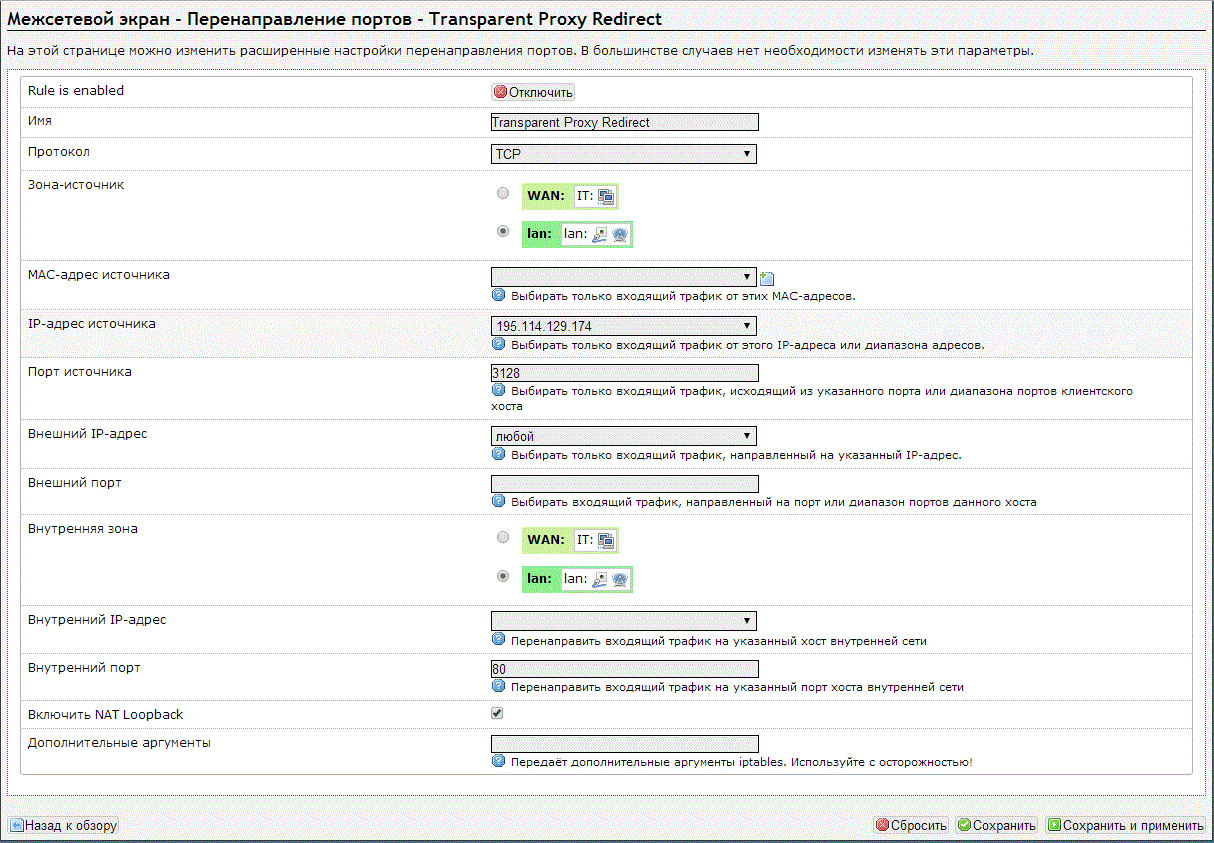
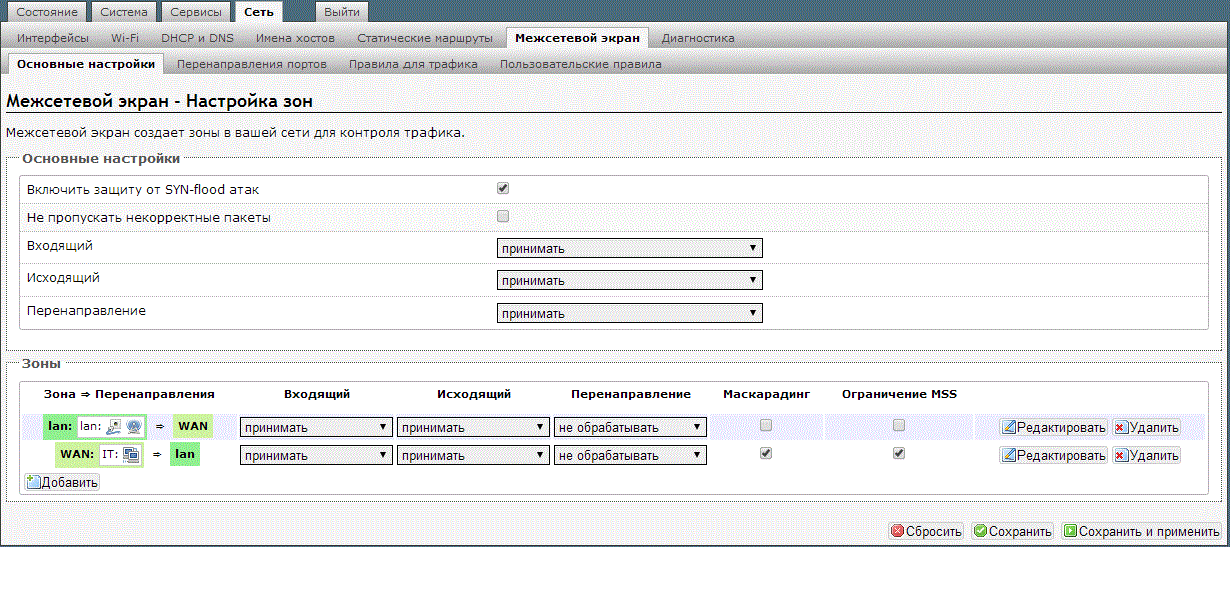
1. (User с Ipad 192.168.1.206)----->(Точка Доступа на OpenWRT Local IP 192.168.1.46)----->(3G Modem DynamicIP Внешний)----->(Proxy Server 195.114.129.174:3128)
Задача:
1.Что бы Юзер конектился своим Ipad(или другой техникой ) к Точке Доступа и получал раздачу от (Proxy Server 195.114.129.174:3128)
Регламент:
1. Proxy Прозрачный, авторизация не нужна !
2.Использую прошивку OpenWRT на модеме Tp-Link
P.S Приложил спецом скрины, что бы найти ошибку. Помогите, уже 2 день не могу его побороть...:(