Это прога случайно не для заказов лекарств?
LinuxForum.Fans
Отключить интернет
Автор: XliN
106 сообщений
22397 просмотров
Это прога случайно не для заказов лекарств?
Нет. Это АРМ для врачей и регистратоуры.
Просто не понятно, почему нельзя траф с одного IP направить вне прокси. И вообще, может сама программы смотрит настройки ишака и делает вывод из этого.
Что за Openvpn. Я знаю у нас тут привозили комплекты компов с ubuntu и настроенным openvpn (программа для касс).
[quote=Kettler]Это прога случайно не для заказов лекарств?
Нет. Это АРМ для врачей и регистратоуры.
Просто не понятно, почему нельзя траф с одного IP направить вне прокси.[/quote]
Если у тя открылся их сайт и не отрылся yandex.ru значиться трафф уже идёт не через прокси.
Что за Openvpn?
Прога по openvpn связывается и сервером в инете. Общий вроде как.
Ну может и должен обновляться через Openvpn?
У нас в аптеке на кассах именно так.
Ну может и должен обновляться через Openvpn?
нет. Когда прокси убираю с ишака, он же обновляется. Значит опенвпн не причем.
Следуем обычной логике
Задача. Сделать так, что бы сайт softrust.ru открывался минуя прокси.
1. Узнаем его IP 109.95.224.36
2. Добавляем выше приведенные правила
3. В ишаке пробуем открыть и получаем фигу.
Убери прокси в ишаке и открой с выше при веденными правилами.
Если отковыривается их сайт и не какие другие значиться правила работают.
Из этого можно увидеть что программа пытается брать данные о прокси из системы.
То тут будет другой подход.
Сайт открывается, так же как и все остальные. Только этот нормально, а другие фигово с ошибкой. Если только по 10 раз обновлять ишака.
Ну теперь не прописывая прокси запусти прогу и проверь.
Как я выяснил тащит она их по http и естественно по 80 порту. Из-за прокси она выдает ошибку.
Это элементрано, Ватсон!
Здесь всё делается на основе правил iptables
Примерно вот так:
[console]
/sbin/iptables -A FORWARD -i eth0 -p tcp -s $ALL -d $REG --dport 80 -j ACCEPT
[/console]
Где
eth0 - внутренний интерфйс шлюза
$ALL - ip-адрес машины в локалке, которой нужно вырваться наружу
$REG - удалённый сервер, куда стучится программа
Впринципе фильтр по протоколу можно убрать, если используется что т оещё, отличное от стандартного ТСР
дубляж.
[quote=--=XliN=--]Как я выяснил тащит она их по http и естественно по 80 порту. Из-за прокси она выдает ошибку.
Это элементрано, Ватсон!
Здесь всё делается на основе правил iptables
Примерно вот так:
[console]
/sbin/iptables -A FORWARD -i eth0 -p tcp -s $ALL -d $REG --dport 80 -j ACCEPT
[/console]
Где
eth0 - внутренний интерфйс шлюза
$ALL - ip-адрес машины в локалке, которой нужно вырваться наружу
$REG - удалённый сервер, куда стучится программа
Впринципе фильтр по протоколу можно убрать, если используется что т оещё, отличное от стандартного ТСР[/quote]
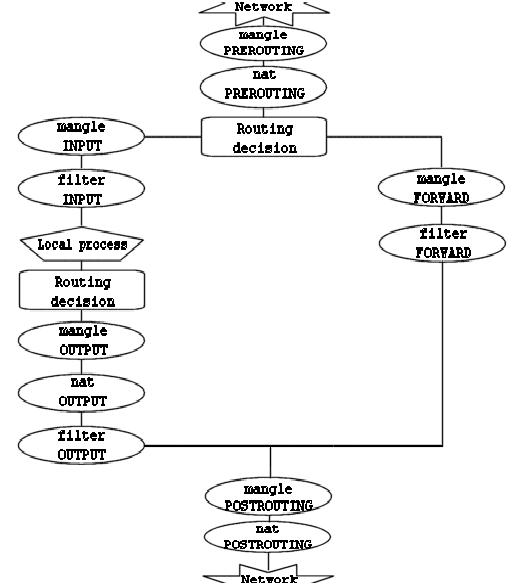
Перед тем как попадет в Forward он будет прокинут в squid правилами.
[console]]ptables -t nat -A PREROUTING -i vlan5 -s 192.168.2.100 -p tcp --dport 80 -j DNAT --to 192.168.1.77:3128
iptables -t nat -A PREROUTING -i eth1 -s 192.168.2.100 -p tcp --dport 80 -j REDIRECT --to-port 3128[/console]
это зависит от того, в каком порядке он поставит правила.
Если сначала будет идти форвард, а прероутинг потом, то всё сработает, а если наоборот, то будет будто бы он форвард и не добавлял.
Вывод.
Если в iptables прописать и в ишаке выключить прокси, то работает.
[console]iptables -t nat -I PREROUTING 1 -i vlan5 -s 192.168.2.100 -d 79.140.77.147 -j ACCEPT
iptables -t nat -I PREROUTING 1 -i vlan5 -s 79.140.77.147 -d 192.168.2.100 -j ACCEPT
iptables -t nat -I PREROUTING 1 -i eth1 -s 192.168.2.100 -d 79.140.77.147 -j ACCEPT
iptables -t nat -I PREROUTING 1 -i eth1 -s 79.140.77.147 -d 192.168.2.100 -j ACCEP[/console]
Стоит только опять врубить в ишаке сквид, прога захлебывается. Значит она берет еще с ишака. Следовательно не работает, т.к. требуется логин.
это зависит от того, в каком порядке он поставит правила.
Если сначала будет идти форвард, а прероутинг потом, то всё сработает, а если наоборот, то будет будто бы он форвард и не добавлял.
Если не трудно покажи мне хоть один пример реализации твоей мысли.
1) Поставь клиентам Opera или Firefox и там жестоко пропиши а в ишаке убери и будет норм.
2) В настройках прокси (в ишаке) есть настройка для каких сайтов не использовать прокси. (Хотя мало вероятно).
Kettler,
Да чего тут показывать, у правил прероутинг должны быть свои правила форварда. Вот эти самые правила форварад, которые идут в паре с прероутингом, поставить после форварад для определённого айпи. Правила читаются сверху вниз. Если форвар по айпи не сработал, то правила читаются дальше, пока не будет найдено совпадение. Если совпадений не будет свосем найдено, то срабатывает полика по умолчанию.
Чего непонятного то?
Kettler,
Да чего тут показывать, у правил прероутинг должны быть свои правила форварда. Вот эти самые правила форварад, которые идут в паре с прероутингом, поставить после форварад для определённого айпи. Правила читаются сверху вниз. Если форвар по айпи не сработал, то правила читаются дальше, пока не будет найдено совпадение. Если совпадений не будет свосем найдено, то срабатывает полика по умолчанию.
Чего непонятного то?
Forward и Prerouting это разные цепочки и настраиваться по разному.
Пакет сначала попадает в цепочку Prerouting и бежит по таблицам (читает ток те правила которые в Prerouting). После того как прошол по правилам попадает в Forward и читает правила которые именно в FORWARD.
Не может сначала пакет оказаться в Forward а потом Prerouting.
Войдите или зарегистрируйтесь, чтобы ответить.
