lone_wolf, вооотъ... Тогда получается вывод: левые репы CentOS нужны кому? Ага! Вот на них малвареписатели и расчитывают.
ну так помимо веб-сервера там и другие виды серверов и задач используются.
lone_wolf, вооотъ... Тогда получается вывод: левые репы CentOS нужны кому? Ага! Вот на них малвареписатели и расчитывают.
ну так помимо веб-сервера там и другие виды серверов и задач используются.
lone_wolf, я только о себе. Использовать её в виде локального сервера никогда и в голову не приходило.
lone_wolf, я только о себе. Использовать её в виде локального сервера никогда и в голову не приходило.
ну эт да на вкус и цвет фломастеры разные :D
lone_wolf, просто вопрос удобства.
Не опять, а снова.
Linux.BackDoor.Gates.5 – еще один троянец для Linux
Укоренившееся в сознании некоторых пользователей мнение о том, что для операционных систем, построенных на базе ядра Linux, на сегодняшний день не существует серьезных угроз, все чаще подвергается испытаниям на прочность. В мае 2014 года специалисты антивирусной компании «Доктор Веб» обнаружили рекордное по сравнению с предыдущими месяцами число вредоносных программ для Linux, и уже в июне этот список пополнился новыми представителями Linux-троянцев, получивших общее название Linux.BackDoor.Gates.
Вредоносные программы семейства Linux.BackDoor.Gates, об одном из представителей которого, Linux.BackDoor.Gates.5, мы хотели бы рассказать в этой статье, сочетают в себе функциональные возможности классического бэкдора и троянца для организации DDoS-атак. Угроза ориентирована на 32-разрядные дистрибутивы Linux, и по ряду признаков можно сделать вывод о том, что ее авторами являются те же вирусописатели, которые разработали троянцев семейств Linux.DnsAmp и Linux.DDoS. Троянец состоит из двух функциональных модулей: основной представляет собой бэкдор, способный выполнять поступающие от злоумышленников команды, второй, сохраняемый на диск основным модулем в процессе установки троянца, предназначен для осуществления DDoS-атак. В ходе своей работы Linux.BackDoor.Gates.5 собирает и передает злоумышленникам следующую информацию об инфицированном компьютере:
Количество ядер CPU (читает из /proc/cpuinfo).
Скорость CPU (читает из /proc/cpuinfo).
Использование CPU (читает из /proc/stat).
IP Gate'a (читает из /proc/net/route).
MAC-адрес Gate'a (читает из /proc/net/arp).
Информацию о сетевых интерфейсах (читает из /proc/net/dev).
MAC-адрес сетевого устройства.
Объем памяти (используется параметр MemTotal из /proc/meminfo).
Объем переданных и полученных данных (читает из /proc/net/dev).
Название и версию ОС (с помощью вызова команды uname).
После своего запуска Linux.BackDoor.Gates.5 проверяет путь к папке, из которой он был запущен, и в зависимости от полученного результата может реализовать четыре возможные модели поведения.
Если путь расположения исполняемого файла бэкдора отличен от путей утилит netstat, lsof, ps, то троянец запускает себя в системе как демон, после чего начинает процедуру инициализации, в процессе которой расшифровывает из своего тела конфигурационный файл. Этот файл содержит различные данные, необходимые для работы троянца, такие как, например, IP-адрес и порт управляющего сервера, параметры установки бэкдора и некоторые другие.
В зависимости от значения параметра g_iGatsIsFx в конфигурационном файле троянец либо самостоятельно соединяется с управляющим сервером, либо ожидает входящего соединения — после успешной установки такового бэкдор проверяет IP-адрес обращающегося к нему узла и работает с ним, как с командным сервером.
В процессе своей установки троянец проверяет файл /tmp/moni.lock, и, если он не пустой, читает записанное в него значение (PID процесса) и «убивает» процесс с таким ID. Затем Linux.BackDoor.Gates.5 проверяет, запущен ли в системе DDoS-модуль и собственный процесс бэкдора (если они запущены, эти процессы также «убиваются»). Если в файле конфигурации установлен специальный флаг g_iIsService, то троянец прописывает себя в автозагрузку, записывая строку #!/bin/bash\n<path_to_backdoor> в файл /etc/init.d/, после чего Linux.BackDoor.Gates.5 создает следующие символические ссылки:
ln -s /etc/init.d/DbSecuritySpt /etc/rc1.d/S97DbSecuritySpt
ln -s /etc/init.d/DbSecuritySpt /etc/rc2.d/S97DbSecuritySpt
ln -s /etc/init.d/DbSecuritySpt /etc/rc3.d/S97DbSecuritySpt
ln -s /etc/init.d/DbSecuritySpt /etc/rc4.d/S97DbSecuritySpt
Если в конфигурационном файле установлен флаг g_bDoBackdoor, троянец проверяет также наличие у своего процесса прав root, для чего пытается открыть файл /root/.profile. Затем бэкдор копирует себя в /usr/bin/bsd-port/getty и запускает. На финальном этапе установки Linux.BackDoor.Gates.5 создает еще одну собственную копию в папке /usr/bin/ с именем, записанным в конфигурационном файле, а также замещает собой следующие утилиты:
/bin/netstat
/bin/lsof
/bin/ps
/usr/bin/netstat
/usr/bin/lsof
/usr/bin/ps
/usr/sbin/netstat
/usr/sbin/lsof
/usr/sbin/ps
На этом процесс установки троянца завершается и вызывается функция для выполнения его основных задач.
В случае использования двух других алгоритмов поведения троянец также стартует на инфицированном компьютере как демон, проверяет, запущены ли его компоненты путем чтения соответствующего .lock-файла (и, если нет, запускает их), однако использует разные имена для сохранения файлов и регистрации себя в автозагрузке.
Установив связь с командным сервером, Linux.BackDoor.Gates.5 получает от него конфигурационные данные с заданием, которое должен выполнить бот. По команде злоумышленников троянец способен осуществить автообновление, начать или прервать DDoS-атаку на удаленный узел с заданным IP-адресом и портом, выполнить команду из блока конфигурационных данных или установить соединение для выполнения других команд с удаленным узлом, имеющим заданный IP-адрес.
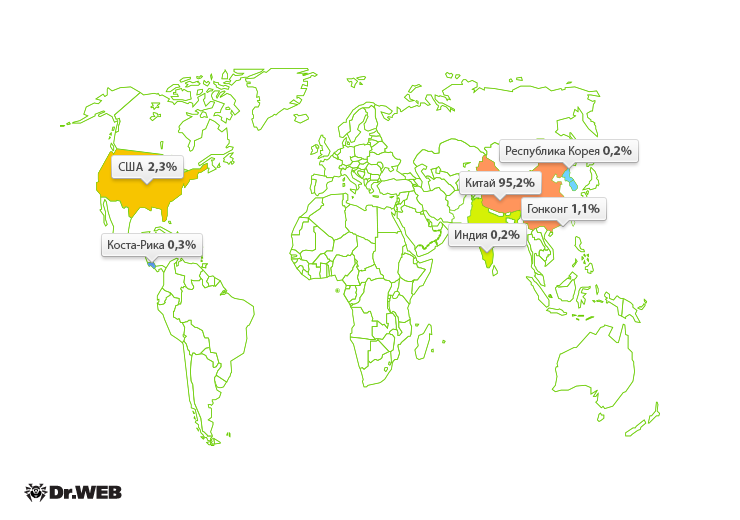
Основной целью DDoS-атак, осуществляемых с помощью этого бэкдора, являются китайские серверы, однако среди избранных злоумышленниками целей встречаются и другие страны — географическое распределение DDoS-атак, реализованных с использованием этого троянца, показано на следующей иллюстрации:
Источник
Что делать-то будем? Ставим по тыщу антивирусов?
military, Dr. Web просто расширяет клиентуру :)
На самом деле в Linux троян DDOS весьма сложно реализовать. Вероятно, ваш диск С в Ubuntu содержит хряки и кряки :)
Что делать-то будем? Ставим по тыщу антивирусов?
Антивирус мозга не заменит. Даже "тыща" антивирусов не заменит.
На самом деле в Linux троян DDOS весьма сложно реализовать.
А какая разница в какой ОС запускать троян? Само название как бы намекает, что для распространения нужна только приличная пачка идиотов, коими земля-матушка никогда не обеднеет.
Само название как бы намекает, что для распространения нужна только приличная пачка идиотов, коими земля-матушка никогда не обеднеет.
Ой та ладно :) И через скрипты не загружаются трояны и все файлы на флешке (работа.doc ) вы перепроверяете.
military, какие, нафиг, .doc? Вы вообще понимаете о чём говорите? Какие скрипты???
[quote="neol"] Само название как бы намекает, что для распространения нужна только приличная пачка идиотов, коими земля-матушка никогда не обеднеет.
Ой та ладно :) И через скрипты не загружаются трояны и все файлы на флешке (работа.doc ) вы перепроверяете.[/quote]
Дорогой, вы там что празднуете?
Во всяком случае трудно представить как на трезвую голову человек напишет сам себе код для закачки и установки с запуском всякого мусора.
И через скрипты не загружаются трояны
Если скрипт не из репозитория Debian (или еще нескольких, которым я более-менее доверяю), а я не прочитал или не понял, что он делает, то запускать его я не буду.
все файлы на флешке (работа.doc ) вы перепроверяете.
Так совпало, что я не пользуюсь флешками, а присланные doc отправляю в /dev/null (=
Но не вижу острой необходимости проверять что-то кроме исполняемых файлов и скриптов на своевременно обновляемой системе.
stranger , я о том, что :
А какая разница в какой ОС запускать троян?
Что разница есть. В винде могуть быть и файлы с двойным расширением (пользователь видет документ, а в действительности он exe файл). Ну и скрипты подргружающие трояны и всякую гадость с зараженных сайтов.
трудно представить как на трезвую голову человек напишет сам себе код для закачки и установки с запуском всякого мусора.
Ну на нетрезвую тем более затруднительно! :D
Ну на нетрезвую тем более затруднительно! ag
Как раз по пьяни или по тупости такое и совершают.
В винде могуть быть и файлы с двойным расширением (пользователь видет документ, а в действительности он exe файл). Ну и скрипты подргружающие трояны и всякую гадость с зараженных сайтов.
Не вижу противоречия с
для распространения нужна только приличная пачка идиотов
neol, Widows уже стала Linux?
Что делать-то будем? Ставим по тыщу антивирусов?
Маны читать. И есть оленя.
и все файлы на флешке (работа.doc ) вы перепроверяете.
В винде могуть быть и файлы с двойным расширением (пользователь видет документ, а в действительности он exe файл)
Я не знаю как в винде, но в реалиях линукса мне сомнительно "двойное расширение" представляется. Я может что-то упустил, но, по-моему, gnu/linux болт клал на расширение файла в общем случае. Расширение, по сути, только для удобства навигации пользователя по файлам используется, а технически оно ничего не несет же в себе, это просто часть названия.
[console][xxblx@localhost ~]$ file 2867_mx_905rs_user.pdf
2867_mx_905rs_user.pdf: PDF document, version 1.4
[xxblx@localhost ~]$ mv 2867_mx_905rs_user.pdf super_video.avi # переименовываем
[xxblx@localhost ~]$ file super_video.avi
super_video.avi: PDF document, version 1.4
[xxblx@localhost ~]$ mv super_video.avi super_document.odt
[xxblx@localhost ~]$ file super_document.odt
super_document.odt: PDF document, version 1.4
[xxblx@localhost ~]$ mv super_document.odt opasnii_troyan.bin
[xxblx@localhost ~]$ file opasnii_troyan.bin
opasnii_troyan.bin: PDF document, version 1.4
[xxblx@localhost ~]$ mv opasnii_troyan.bin работа.doc
[xxblx@localhost ~]$ file работа.doc
работа.doc: PDF document, version 1.4
[/console]
Как видно, какое расширение в название не впиши, PDF остается PDF.
Или под "перепроверкой работа.doc" и "двойным расширением" что-то иное имелось ввиду?
не знаю как в винде, но в реалиях линукса мне сомнительно "двойное расширение" представляется. Я может что-то упустил, но, по-моему, gnu/linux болт клал на расширение файла в общем случае.
Угу! Он смотрит по заголовку файла. Расширение так, прикол в десктопной среде и ни на что не влияет.
Товарищь явно пересидел лишнего в Винде и пытается Вам мозг замутить.
В общем, над судьбой темы думать нечего - dr. Web, Kaspersky Lab - это фирмы, которые заинтересованы в существовании вирусов, а значит, будут что-то там "находить" и пейсать об этом. Закрыто, удалю через час-два.
